Was ein Cyberangriff ein KMU wirklich kostet
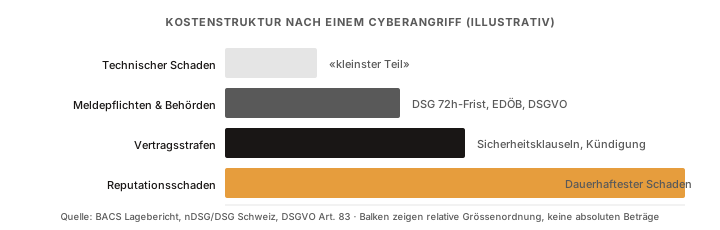
Der technische Schaden ist oft der kleinste Teil. Teuer werden Meldepflichten, Vertragsfolgen und Haftungsfragen, und darauf sind viele KMU nicht vorbereitet.
Wenn über Cyberkriminalität gesprochen wird, geht es meistens um Technik: Ransomware, Phishing, gestohlene Zugangsdaten. Für eine Geschäftsleitung zählt eine andere Frage: Was kostet uns das?
Der technische Schaden, also Wiederherstellung, Ausfall und Datenverlust, ist in vielen Fällen der kleinste Teil.
Der direkte Schaden: Was die IT sieht
Bei einem typischen Ransomware-Angriff auf ein KMU fallen direkte Kosten an: externe Spezialisten für die Bewältigung des Vorfalls, die Wiederherstellung der Systeme, der Produktionsausfall bis dahin und allenfalls ein Lösegeld.
Je nach Unternehmensgrösse und Angriff liegen diese Kosten zwischen einigen Tausend und einigen Hunderttausend Franken. Das tut weh, ist aber meist zu bewältigen.
Die Folgekosten sind oft höher.
Meldepflichten
Das revidierte Datenschutzgesetz verpflichtet Unternehmen, Verletzungen der Datensicherheit dem EDÖB zu melden, wenn sie voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der Betroffenen führen. Die Meldung muss «so rasch als möglich» erfolgen. Eine feste Frist nennt das DSG nicht, die DSGVO verlangt eine Meldung innerhalb von 72 Stunden.
Wer zu spät meldet, riskiert behördliche Massnahmen. Und er muss im Nachhinein erklären, warum er den Vorfall nicht früher erkannt hat und was er zur Vorbeugung getan hat.
Für Unternehmen mit Kunden in der EU gilt zusätzlich die DSGVO. Dort sind Bussgelder von bis zu vier Prozent des weltweiten Jahresumsatzes möglich.
Folgen aus Verträgen
Lieferantenverträge, Rahmenverträge und vor allem Verträge mit öffentlichen Auftraggebern enthalten zunehmend Sicherheitsklauseln. Sie verlangen ein bestimmtes Sicherheitsniveau und die Meldung von Vorfällen.
Wer diese Klauseln nicht kennt oder im Ernstfall nicht erfüllt, kann schadenersatzpflichtig werden. In Einzelfällen ist sogar eine ausserordentliche Kündigung möglich.
Dieses Vertragsrisiko gehört deshalb in jede Risikobeurteilung.
Persönliche Haftung von Geschäftsleitung und Verwaltungsrat
In Gesprächen wird es an diesem Punkt oft still.
Nach Art. 717 OR sind Mitglieder des Verwaltungsrats und der Geschäftsleitung zur sorgfältigen Geschäftsführung verpflichtet. Cyberrisiken gehören heute zu dieser Sorgfaltspflicht. Wer nachweislich keine angemessenen Massnahmen getroffen hat, obwohl die Risiken bekannt oder erkennbar waren, kann persönlich zur Verantwortung gezogen werden.
Reputationsschaden: Was am längsten bleibt
Kunden, Lieferanten und Partner erfahren von einem Sicherheitsvorfall, manchmal durch die Presse, manchmal weil sie selbst betroffen sind. Verlorenes Vertrauen lässt sich mit einer Medienmitteilung nicht zurückholen.
Für KMU in Nischenmärkten, die von persönlichen Beziehungen leben, wirkt dieser Schaden oft am längsten nach.
Was das für Ihr Unternehmen bedeutet
Nach einem Vorfall fragen viele: Warum hat die IT das nicht verhindert? Die nützlichere Frage lautet: Warum hatten wir keinen Plan?
Quellen
Speichern Sie SAFEROUTE. bei Google als bevorzugte Quelle: Unsere Beiträge erscheinen dann in den Schlagzeilen und KI-Übersichten häufiger und mit «Bevorzugt»-Kennzeichnung.
Als bevorzugte Quelle hinzufügen