Security Governance ist Chefsache, ob Sie wollen oder nicht
Den IT-Betrieb kann man auslagern, die Verantwortung für Cyberrisiken nicht. Was Verwaltungsrat und Geschäftsleitung heute wissen müssen.
«Die IT macht das.»
Mit diesem Satz schiebt eine Geschäftsleitung Verantwortung weg. Rechtlich geht das nicht.
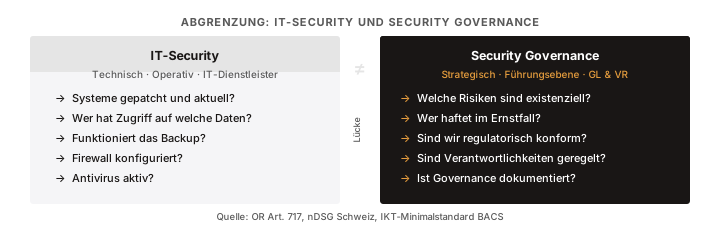
Den technischen Betrieb der Sicherheit kann ein Unternehmen an einen IT-Partner geben. Die Cyberrisiken bleiben beim Unternehmen, und das Unternehmen führen Geschäftsleitung und Verwaltungsrat.
Was das Gesetz dazu sagt
Art. 717 OR verpflichtet Verwaltungsräte und Geschäftsleitungsmitglieder zur sorgfältigen und gewissenhaften Geschäftsführung. Was zur Sorgfalt gehört, richtet sich nach dem Stand der Erkenntnis, und heute gehören Cyberrisiken klar zur Unternehmensführung.
Das revidierte Datenschutzgesetz verlangt ausdrücklich technische und organisatorische Massnahmen für die Datensicherheit. Verantwortlich ist das Unternehmen als Ganzes, vertreten durch seine Führungsorgane.
Was Geschäftsleitung und Verwaltungsrat wissen müssen
Führungskräfte müssen keine IT-Fachleute sein. Vier Fragen sollten sie aber beantworten können:
- Welche Cyberrisiken könnten unser Geschäft ernsthaft gefährden?
- Welche Massnahmen haben wir getroffen, und entsprechen sie einem angemessenen Standard?
- Wer ist bei einem Vorfall verantwortlich, intern, gegenüber Kunden und gegenüber Behörden?
- Wo sind diese Entscheide dokumentiert?
Kann eine Geschäftsleitung diese Fragen nicht beantworten, hat sie ein Governance-Problem. Mit Technik allein lässt es sich nicht lösen.
Wo es in vielen KMU hakt
Der IT-Partner meldet sich, wenn etwas nicht funktioniert. Er empfiehlt Updates und Sicherheitsmassnahmen und setzt um, was er in Auftrag bekommt. Unternehmensverantwortung übernimmt er nicht, das ist auch nicht seine Aufgabe.
Die Geschäftsleitung wiederum behandelt Cybersicherheit als technisches Thema und gibt es an die IT weiter. Das ist verständlich. Am Ende betreut zwar jemand die Systeme, aber niemand verantwortet die Risiken.
Was aktive Governance bedeutet
Security Governance heisst nicht, ein weiteres Sicherheitsprodukt zu kaufen oder einen dicken Bericht in Auftrag zu geben.
Es heisst: Risiken kennen, priorisieren und dokumentieren. Verantwortlichkeiten schriftlich regeln. Massnahmen nach dem Stand der Technik treffen und festhalten, warum. Und im Ernstfall handlungsfähig sein.
Diese Aufgabe bleibt bei der Führung.
Wie man anfängt
Die meisten KMU müssen dafür nichts neu erfinden. Der IKT-Minimalstandard des Bundes gibt einen praxistauglichen Rahmen. Eine strukturierte Bestandsaufnahme zeigt, wo die Lücken sind, und ein priorisierter Massnahmenplan schliesst sie Schritt für Schritt.
Den Anstoss dazu muss die Geschäftsleitung geben.
Quellen
Speichern Sie SAFEROUTE. bei Google als bevorzugte Quelle: Unsere Beiträge erscheinen dann in den Schlagzeilen und KI-Übersichten häufiger und mit «Bevorzugt»-Kennzeichnung.
Als bevorzugte Quelle hinzufügen