IKT-Minimalstandard Schweiz: Was Ihr Unternehmen jetzt wissen muss
Der Bund gibt mit dem IKT-Minimalstandard einen Rahmen für Cybersicherheit vor. Was dahintersteckt und was er für Geschäftsleitung und Verwaltungsrat bedeutet.
Was ist der IKT-Minimalstandard, und warum betrifft er Ihr Unternehmen?
Der IKT-Minimalstandard ist das Schweizer Referenzdokument für Cybersicherheit in Unternehmen. Herausgegeben hat ihn das Bundesamt für wirtschaftliche Landesversorgung (BWL), aufgebaut ist er auf dem international verbreiteten NIST Cybersecurity Framework. Er soll Unternehmen helfen, ihre Widerstandsfähigkeit gegen Cyberangriffe zu beurteilen und gezielt zu verbessern.
Der Standard ist eine Empfehlung und richtet sich in erster Linie an Betreiber kritischer Infrastrukturen. In der Praxis ist er aber auch für andere Unternehmen der Massstab, an dem sich eine Geschäftsleitung im Ernstfall messen lassen muss.
Die fünf Handlungsfelder
Der IKT-Minimalstandard gliedert sich in fünf Handlungsfelder. Sie folgen der Reihenfolge, in der ein Unternehmen mit Cyberrisiken umgeht.
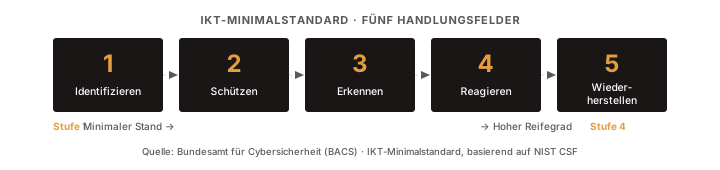
Identifizieren
Wer sich schützen will, muss wissen, was zu schützen ist. Zu diesem Handlungsfeld gehören das Inventar von IT-Systemen, Daten und Abhängigkeiten sowie eine systematische Risikobeurteilung.
In den meisten KMU fehlt dieser Schritt. Die IT ist über die Jahre gewachsen, eine vollständige Übersicht hat nie jemand erstellt.
Schützen
Technische und organisatorische Massnahmen gegen die erkannten Risiken: Zugriffskontrollen, Verschlüsselung, sichere Konfigurationen, Sensibilisierung der Mitarbeitenden. Dieses Feld deckt der IT-Partner weitgehend ab, allerdings meist ohne das Risikobild aus dem ersten Schritt.
Erkennen
Angriffe und Auffälligkeiten erkennen, bevor ein Schaden entsteht, etwa mit Monitoring, Protokollierung und Alarmierung. In KMU ist das oft der schwächste Bereich: Viele Angriffe werden erst Wochen oder Monate später entdeckt.
Reagieren
Ein dokumentierter Plan für den Ernstfall: Wer entscheidet was? Wer informiert intern und extern? Welche Behörden müssen bis wann informiert werden? Hier liegt die häufigste Lücke: Technisch wird reagiert, aber auf Führungsebene ist niemand klar zuständig.
Wiederherstellen
Systeme und Prozesse nach einem Vorfall geordnet und in der richtigen Reihenfolge wieder in Betrieb nehmen. Dazu gehören regelmässige Wiederherstellungstests. Dass das Backup läuft, reicht nicht.
Was der Standard konkret verlangt
Für jedes Handlungsfeld beschreibt der IKT-Minimalstandard Massnahmen in vier Umsetzungsstufen. Stufe 1 ist das absolute Minimum, Stufe 4 entspricht einem hohen Reifegrad.
Für ein typisches KMU ist Stufe 2 in allen Handlungsfeldern ein vernünftiges Ziel. Das heisst: dokumentierte Prozesse, klare Zuständigkeiten und ein getesteter Notfallplan.
Was Geschäftsleitung und Verwaltungsrat wissen müssen
Der IKT-Minimalstandard ist kein reines IT-Dokument. Er stellt Fragen, die nur die Unternehmensführung beantworten kann: Welche unserer Risiken könnten das Unternehmen gefährden? Wer trägt im Ernstfall die Verantwortung? Könnten wir unsere Massnahmen vor einem Gericht oder einem Kunden vertreten?
Wer den IKT-Minimalstandard nicht kennt, kennt meist auch die eigene Haftungssituation nicht.
Quellen
Speichern Sie SAFEROUTE. bei Google als bevorzugte Quelle: Unsere Beiträge erscheinen dann in den Schlagzeilen und KI-Übersichten häufiger und mit «Bevorzugt»-Kennzeichnung.
Als bevorzugte Quelle hinzufügen