«Wir lassen unsere IT-Sicherheit einmal unabhängig einordnen, so wie die Revision unsere Buchhaltung prüft. Das ist kein Misstrauen gegen Sie.»
ZWEITMEINUNG IT-SICHERHEIT
Zweitmeinung zur IT-Sicherheit: unabhängig prüfen lassen, was Ihr IT-Partner eingerichtet hat
Sie vertrauen Ihrem IT-Partner, können seine Arbeit als Geschäftsleitung aber kaum beurteilen. Genau dafür gibt es die Zweitmeinung: unabhängig, offen angekündigt und ohne Verkaufsagenda.
DER ANLASS
Wann eine Zweitmeinung sinnvoll ist
Meist gibt es einen konkreten Anlass für die Frage: Ist das gut so, und wer sagt es mir, ohne etwas verkaufen zu wollen?
-
Eine grosse Offerte des IT-Partners liegt auf dem Tisch
Neue Firewall, neues Backup: Ist das jetzt das Wichtigste, bevor Sie unterschreiben?
-
Der Versicherungsfragebogen
Die Cyberversicherung fragt nach MFA, Backups und Notfallplan, und niemand kann sicher antworten.Was Versicherer verlangen
-
Ein Vorfall im Umfeld
Ein Kunde oder Lieferant wurde angegriffen. Könnte es Sie genauso treffen?
-
Wechsel in der Geschäftsleitung oder Nachfolge
Wer neu Verantwortung übernimmt, will wissen, was er übernimmt.
-
Wechsel des IT-Partners
Vor oder nach einem Wechsel zeigt eine Einordnung, was übergeben werden muss und wo Lücken sind.
UNABHÄNGIGKEIT
Warum sich niemand selbst prüfen sollte
Die Buchhaltung macht nicht ihre eigene Revision. Das sagt nichts über ihre Qualität aus: Niemand kann die eigene Arbeit unabhängig beurteilen.
Bei der IT-Sicherheit ist es dasselbe. Wer eine Lösung plant und betreibt, sieht eigene Lücken schlechter. Wer Firewalls oder Lizenzen verkauft, hat bei Empfehlungen ein eigenes Interesse. Das ist kein Vorwurf an Ihren IT-Partner, es ist eine Frage der Rolle.
Das Bundesamt für Cybersicherheit (BACS) empfiehlt darum, die Leistung des IT-Dienstleisters «durch eine unabhängige Stelle prüfen oder bestätigen» zu lassen. Es betont auch, dass «die Verantwortung nicht ausgelagert oder delegiert werden kann». Sie bleibt bei der Geschäftsleitung. Wer dabei wofür zuständig ist, zeigt der Beitrag Was Ihr IT-Dienstleister verantwortet und was nicht.
Gemacht wird das selten: Laut der Studie «KMU Cybersicherheit 2026» sind Sicherheitsaudits die Massnahme, die KMU am seltensten umsetzen.
SAFEROUTE. betreibt keine IT und verkauft weder Hardware noch Software oder Lizenzen. Wir verdienen also nicht an der Empfehlung.
DIE PRÜFBEREICHE
Was wir prüfen
Grundlage ist der IKT-Minimalstandard des Bundes. Wir arbeiten mit Interviews und einer technischen Analyse dessen, was von aussen sichtbar ist. Zugang zu Ihren Systemen brauchen wir dafür nicht.
| Bereich | Ihre Frage als Geschäftsleitung | Was wir anschauen |
|---|---|---|
| Backup und Wiederherstellung | Kommen wir nach einem Angriff wieder an unsere Daten? | Ob eine Kopie getrennt vom Netz liegt und das Zurückspielen geübt wurde. |
| Zugänge und MFA | Kommt jemand mit einem gestohlenen Passwort hinein? | Wo MFA aktiv ist, wer Administratorrechte hat, wie Zugänge beim Austritt entfernt werden. |
| Updates | Sind unsere Systeme aktuell? | Wie schnell Sicherheitsupdates eingespielt werden, ob veraltete Systeme laufen. |
| E-Mail-Schutz | Kann jemand in unserem Namen E-Mails verschicken? | SPF, DKIM und DMARC Ihrer Domain, Schutz vor Phishing. |
| Notfallplan | Wer macht was, wenn nichts mehr geht? | Ob es einen Notfallplan gibt, wer ihn kennt und ob er geübt wurde. |
| Rollen und Verantwortung | Wer ist bei uns zuständig? | Wer entscheidet, umsetzt und kontrolliert, intern und beim IT-Partner. |
| Verträge mit dem IT-Partner | Was hat unser IT-Partner übernommen? | Ob Sicherheitsaufgaben, Backup und Reaktionszeiten geregelt sind. |
| Externe Angriffsfläche | Was sieht ein Angreifer von aussen? | Technische Schwachstellenanalyse Ihrer nach aussen sichtbaren Systeme. |
DER ABLAUF
So läuft es ab
Die Zweitmeinung folgt dem Ablauf der Cyber-Risiko Standortbestimmung. Sie investieren insgesamt rund 3,5 Stunden pro beteiligter Person.
SCHRITT 01
Interview
Im SAFEROUTE. Cyber-Prüfstand erfassen wir strukturiert, wie Sicherheit in Ihrem Unternehmen heute gelebt wird. Dabei sind meist die Geschäftsleitung und die Person, die sich intern um die IT kümmert. Ihr Aufwand: ca. 60 Minuten.
SCHRITT 02
Analyse
Wir werten aus, ergänzen den technischen Aussenblick, gleichen mit dem IKT-Minimalstandard ab und priorisieren die Risiken nach Wirkung. Für Sie entsteht dabei kein Aufwand.
SCHRITT 03
Vertiefungsgespräch
Wir klären Differenzen zwischen Innen- und Aussensicht und schärfen das Risikobild gemeinsam. Ihr Aufwand: ca. 90 Minuten.
SCHRITT 04
Ergebnisbesprechung
Sie erhalten Bericht und priorisierten Massnahmenplan. Gemeinsam mit der Geschäftsleitung besprechen wir die Ergebnisse und definieren die nächsten Schritte. Ihr Aufwand: ca. 60 Minuten.
Wo Ihr IT-Partner dazukommt
Ihr IT-Partner ist bei der Zweitmeinung normalerweise nicht dabei. Interview und Vertiefungsgespräch führen wir mit Ihnen und der Person, die sich intern um die IT kümmert. Einbezogen wird der IT-Partner nach der Standortbestimmung: Er erhält die Ergebnisse, und die Massnahmen setzen wir gemeinsam mit ihm um.
DER GESPRÄCHSLEITFADEN
DER ANLASS
DER GRUND
DIE BITTE
DIE ZUSAMMENARBEIT
Wie Sie es Ihrem IT-Partner sagen
Die grösste Hürde ist meist das Gespräch davor. Kündigen Sie die Zweitmeinung offen und früh an, wie eine Revision. Diese vier Sätze können Sie übernehmen:
«Die Verantwortung für unsere Cyberrisiken liegt bei der Geschäftsleitung. Dafür brauchen wir ein Bild, das wir selbst verstehen.»
«Nach der Analyse besprechen wir die Ergebnisse mit Ihnen. Wir brauchen dafür eine Ansprechperson bei Ihnen.»
«Die Ergebnisse teilen wir mit Ihnen. Die Massnahmen, die daraus entstehen, möchten wir mit Ihnen umsetzen.»
Was ein guter IT-Partner darauf antwortet
Er nennt eine Ansprechperson und möchte die Ergebnisse sehen. Ein guter IT-Partner begrüsst eine unabhängige Einordnung, weil sie auch belegt, was er gut gemacht hat.
In der Praxis reagieren viele IT-Partner zuerst skeptisch. Das ist verständlich, denn niemand lässt sich gern über die Schulter schauen. Entscheidend ist, ob er die Ergebnisse danach offen mit Ihnen bespricht.
Die Ergebnisse gehören Ihnen, die Umsetzung kann bei Ihrem bisherigen Partner bleiben. Wir ersetzen ihn nicht, wir ergänzen ihn um den unabhängigen Blick. Warum das zwei verschiedene Aufgaben sind, zeigt der Beitrag IT-Security und Security-Governance.
DAS ERGEBNIS
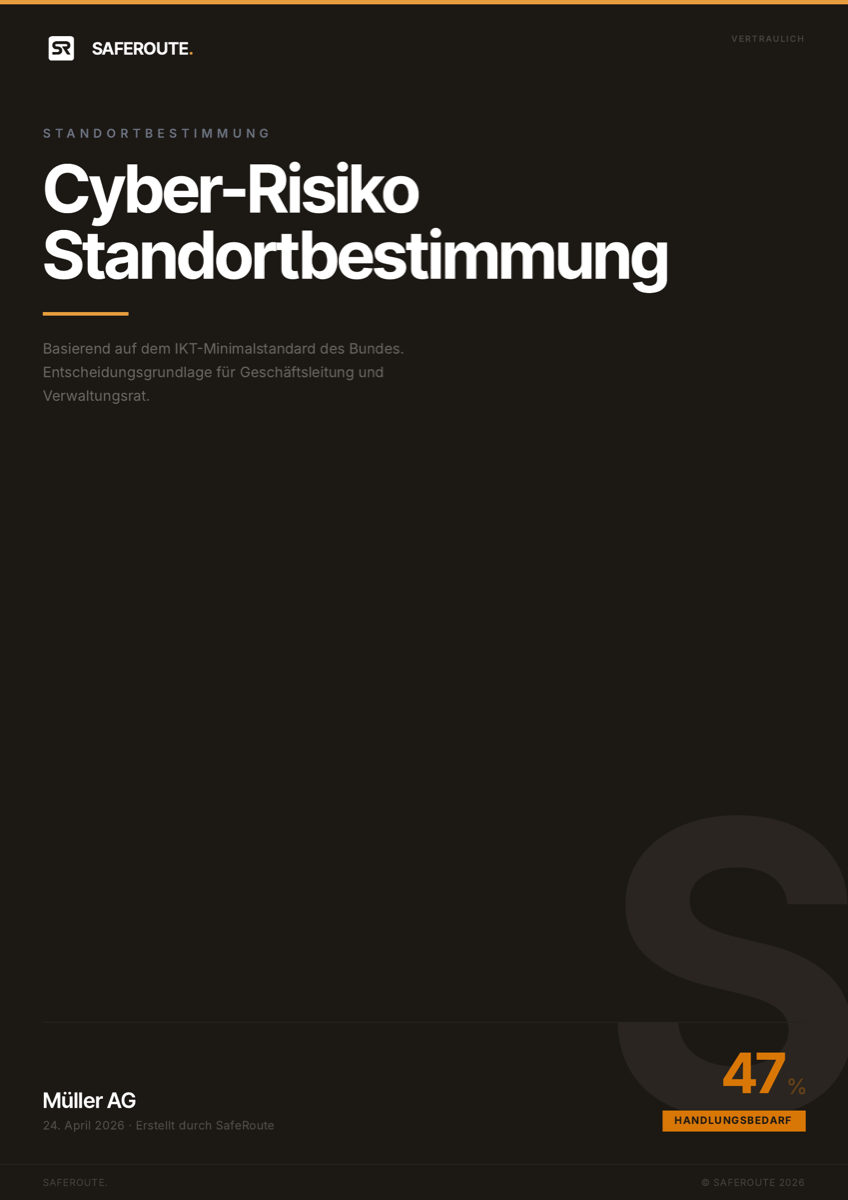
Was Sie am Ende in der Hand haben
Risikoübersicht
Welche Risiken existenziell sind und welche warten können.
Massnahmenplan
Was zuerst ansteht, mit Zeithorizont und Zuständigkeit: intern, IT-Partner oder Spezialisten.
Management-Summary
Die Lage in der Sprache der Geschäftsleitung, als Grundlage für Ihre Entscheide.
Bevor der Bericht zu Ihnen geht, prüft ihn eine zweite Person bei uns. Sie erhalten ihn online, geschützt mit einem Code, und besprechen ihn mit uns in der Ergebnisbesprechung.
BEISPIEL ANSEHEN
So sieht Ihr Ergebnis aus.
Ein anonymisierter Musterbericht aus einem realen KMU-Mandat mit Risikoübersicht, Massnahmenkatalog und Management-Summary, erstellt mit dem SAFEROUTE. Cyber-Prüfstand und strukturiert nach IKT-Minimalstandard Schweiz.
Kein Formular, kein Login. Einfach öffnen und durchblättern.
PDF · anonymisiert · frei zugänglichSoll danach jemand den Plan laufend führen? Dafür gibt es das laufende Security-Management, mehr im Beitrag Externer CISO für KMU.
ABGRENZUNG
Gratis-Check, Penetrationstest, Zertifizierung
Alle drei haben ihren Platz. Die Zweitmeinung beantwortet die Frage davor: Wo stehen Sie insgesamt, und was steht zuerst an?
Gratis-Check eines Anbieters
Nützlich als erster Eindruck. Wer prüft, bietet danach oft auch die Lösung an. Passt, wenn Sie ein bestimmtes Produkt suchen.
Penetrationstest
Prüft gezielt, ob ein Angreifer in ein bestimmtes System eindringen kann. Passt, wenn das Gesamtbild steht. Ob sich einer lohnt, zeigt der Massnahmenplan.
Zertifizierung und Prüfbericht
ISO 27001 zertifiziert ein Managementsystem für Informationssicherheit. Ein ISAE-3402-Type-2-Bericht (SOC-2-Bericht) ist laut BACS ein möglicher Nachweis Ihres IT-Dienstleisters. Fragen Sie ihn danach.
FAQ
Häufige Fragen
Was ist eine Zweitmeinung zur IT-Sicherheit?
Warum sollte mein IT-Partner seine Arbeit nicht selbst prüfen?
Wie sage ich meinem IT-Partner, dass wir eine Zweitmeinung einholen?
Was kostet die Zweitmeinung?
Wie viel Aufwand ist das für uns?
DER NÄCHSTE SCHRITT
Der erste Schritt ist ein Gespräch
In 30 Minuten klären wir Ihre Ausgangslage und ob eine Zweitmeinung jetzt der richtige Schritt ist. Unverbindlich und ohne Verkaufsdruck.
Oder zuerst selbst prüfen: Der Cyber-Selbstcheck zeigt in wenigen Minuten, wo Sie grob stehen.
SO LÄUFT DAS GESPRÄCH
- 01Ihre AusgangslageWas Sie beschäftigt und wie Ihre IT aufgestellt ist.
- 02Unsere EinschätzungOb die Zweitmeinung jetzt passt oder etwas anderes zuerst kommt.
- 03Ihre nächsten SchritteSie erhalten eine klare Empfehlung, ob mit oder ohne SAFEROUTE.
DAS TEAM
Wer hinter SAFEROUTE. steht
Sean Horvath und Marco Fleig sind Ihre direkten Ansprechpartner für Ihr Security-Management. Imre Horvath und Daniel Frei sind im Beirat von SAFEROUTE.
-

Sean Horvath
Geschäftsführer, Security Consultant & AdvisorHat SAFEROUTE 2025 gegründet. Davor setzte er bei Ergon Informatik als Security Solution Engineer Sicherheitsprojekte für Kunden aus dem Finanz- und Versicherungssektor um.
LinkedIn -

Marco Fleig
Security Consultant & AdvisorMehr als 20 Jahre in der Geschäftsleitung von IT-Unternehmen. Er hat ein IT-Sicherheitsunternehmen von 4 auf rund 100 Mitarbeitende aufgebaut und bis zum Verkauf an einen Investor geführt.
LinkedIn -

Imre Horvath
Business AdvisorMehr als 20 Jahre im Vertrieb und in der Vertriebsführung, unter anderem als Head of Sales bei Orange Business Services in der Schweiz und als Sales-Leiter für die DACH-Region bei Autodesk.
LinkedIn -

Daniel Frei
Business AdvisorMehr als 30 Jahre in der Cybersicherheit, unter anderem als Head IT Security bei Helsana, Leiter des Security Operation Center bei Swisscom und Director bei Swiss Re. Heute ist er Dozent an der Hochschule Luzern (HSLU).
LinkedIn


Sprechen wir 30 Minuten.
Ohne Verpflichtung. Wir klären gemeinsam, ob wir zueinander passen und was für Sie der beste erste Schritt wäre.